
トップ / ニュース / 情報セキュリティ / 中小企業にISMSは現実的な選択肢か――取得の負担と取引先要請の板挟み
情報セキュリティ
中小企業にISMSは現実的な選択肢か――取得の負担と取引先要請の板挟み
取得に半年以上を要する例が多く、更新にも不安が残る一方、取引先の要請は強まる。認証一辺倒でなく、段階的な備えを組む必要がある。
CERT PRESS編集部
認証は誰のための備えか
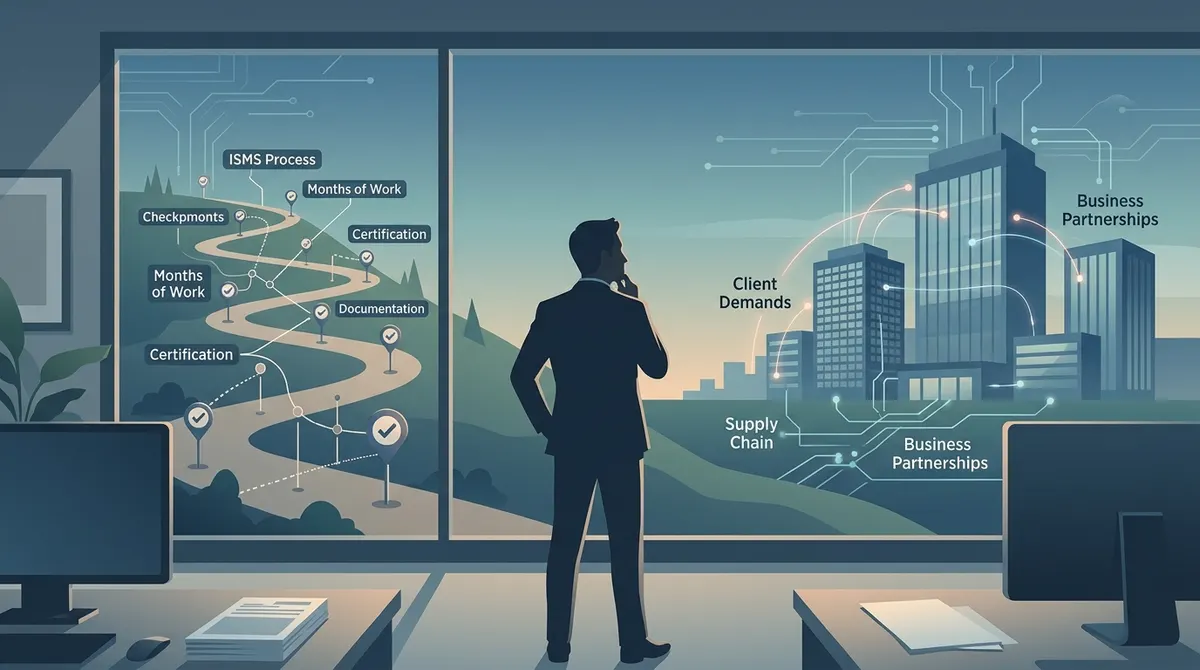
ISMSなどの情報セキュリティ認証は、中小企業にとって一律に現実的な選択肢とは言えない。取得に時間と作業が担当者へ集中し、取得後も更新審査が続くからだ。認証が必要な場面は確かにあるが、まず自社の対策の土台を固め、取引先の要請に応じて認証へ進む段階的な道筋を整えるべきだ。
背景には、サイバー攻撃の波及がある。2026年11月6日、東京電力ホールディングスは取引先に向けて「サイバーセキュリティ対策に関する注意喚起とご協力のお願い」を公表した。認証情報、機器・ソフトウェア、個人情報・秘密情報、インシデント時の連絡体制の4分野の再点検を求める内容である。
この文書は予防的な注意喚起であり、取引先に平時の対策状況の回答や報告を求めるものではない。それでも、大手が供給網全体の安全を意識し、取引先に具体的な項目を示した事実は重い。認証の有無が問われる場面は、今後も増えると考えるのが自然だ。
相次ぐ漏えいと供給網の圧力
2026年10月9日には、国家サイバー統括室をはじめ、経済産業省、金融庁、総務省、IPAなどが不正アクセスによる漏えい事案を踏まえた注意喚起を出した。個人情報保護委員会は10月7日に大規模な漏えい等事案への対応を呼びかけている。幅広い分野の事業者で漏えいが相次いでいる状況が、行政側の動きの背景にある。
中小企業が標的になっている点も見過ごせない。創業手帳に登場したセキュビットの増村洋二氏によれば、警察庁の統計で2025年のランサムウェア被害報告は226件、うち約6割が中小企業だった。IPAの2024年度調査では、被害を受けた中小企業の約7割が取引先にも影響を及ぼしたと回答している。
ISMSはISO/IEC 27001に基づき、情報資産のリスクを識別・評価し、管理策を計画・運用・改善する枠組みである。取得は第三者機関の審査を通じ、方針や組織体制、リスク評価、教育などが機能していることを示す。ミスミグループ本社は2026年9月28日、MISUMI ECサイトの開発・保守・運用業務を対象に取得したと発表した。取得企業数は、スリーエーコンサルティングによれば2025年12月1日現在で8,333社に上る。
分かれる主張:認証か、基本対策か
一方、基本対策を優先すべきだという立場もある。セキュビットの増村氏は、IT担当者がいない小規模企業でもできる対策として、多要素認証、機器とソフトの更新、切り離したバックアップの3つを挙げる。主要なサービスの多くは追加費用なしで多要素認証を設定でき、これらの多くは追加費用をかけずに始められるという。
実務の声も分かれている。日本パープルの2026年4月の調査(取得済み296名)では、63.9%が取得に6ヶ月以上かかり、85.1%が更新審査に不安や課題を抱えていた。コンサルティング会社選びでは「代行範囲の広さ」が50.6%で1位となり、「費用の安さ」を1位とした担当者は10.2%にとどまった。この結果は、費用よりも作業の肩代わりが求められていることを示す。
問題の核心は費用より運用の負荷
他方、認証を取らなければ取引できないという圧力は、まだ一様ではない。東京電力の文書は報告を求めておらず、再点検を促す段階にとどまる。つまり、多くの中小企業にとって当面の課題は、認証の取得そのものより、取引先に説明できる最低限の対策を実際に回すことだ。
求められるのは段階的な備え
中小企業は、まず多要素認証、更新管理、バックアップの復元確認を済ませ、取引先の再点検項目に答えられる状態を作るべきだ。そのうえで、取引先が認証を条件として示した時点で、対象範囲を絞ったISMS取得を検討する。ミスミが全社ではなくECサイトの業務に範囲を限って取得した例は、範囲設定が現実的な工夫になり得ることを示している。
支援側にも責任がある。コンサルティングや認証機関は、取得までの期間と更新後の負荷を、費用と並べて明示する必要がある。代行範囲が選定の決め手になっている以上、どこまでが自社の作業として残るのかを具体的に示すことが、信頼できる支援の条件だ。
大手発注者には、東京電力のように確認項目を絞り、報告負担を課さない形で示す姿勢が望まれる。認証を求めるなら、その必要性と範囲を説明してほしい。認証は目的ではなく、供給網全体の安全を高める手段である。中小企業が無理なく続けられる設計こそが、制度の実効性を決める。
参考記事
スキームオーナー・認定機関・行政・企業の発表は、その発表者の発表として示しています。
この記事の認証
- ISO/IEC 27001
- 情報セキュリティマネジメントシステム(ISMS)
この記事の用語
用語集を開く関連記事
情報セキュリティの一覧
情報セキュリティ
ISMAP登録は政府クラウド調達の入口である 保証の範囲と限界を問う
ISMAPは政府が求める水準を事前に確かめる制度だが、登録は対象サービスの範囲に限られ、安全の全体や受注まで保証するものではない。
CERT PRESS編集部
情報セキュリティ
Akamai、ISMAP登録を発表 日本のサイバーレジリエンス強化へ
AIを悪用して高度化する脅威に対抗し、事業リスクの低減につなげるとして、ISMAPへの登録を示した。
CERT PRESS編集部